
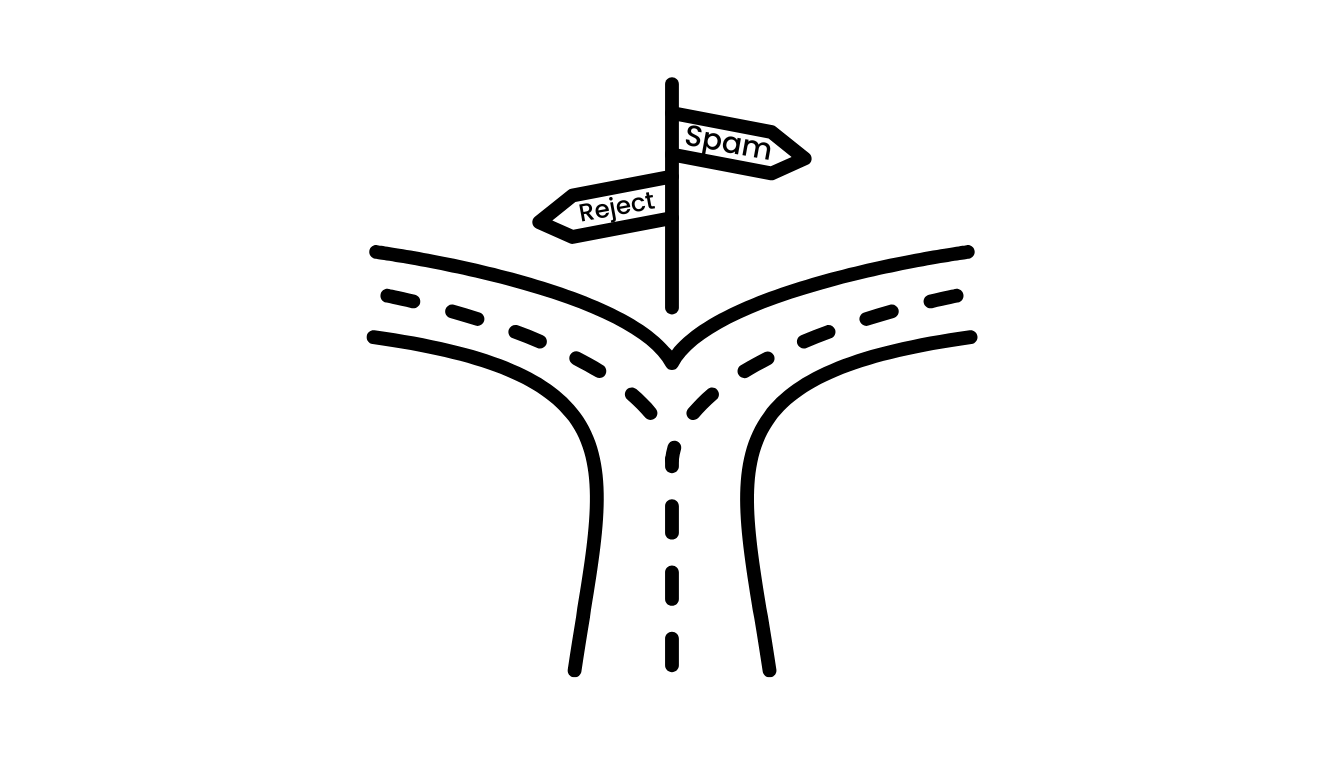
DMARC-käytännöt: ratkaiseva ero p=quarantinen ja p=rejectin välillä
Mitä DMARC-käytännöt ovat ja miksi niillä on merkitystä?
DMARC (Domain-based Message Authentication, Reporting, and Conformance) -käytännöt ohjaavat vastaanottavia sähköpostipalvelimia käsittelemään sähköpostiviestejä, jotka eivät läpäise todennustarkastuksia. Kaksi ensisijaista täytäntöönpanovaihtoehtoa, p=quarantine ja p=reject, tarjoavat eritasoista suojaa ja käyttäjäkokemusta toimialueellesi.
p=quarantine - Merkitse ja eristä epäilyttävät sähköpostit.
- Miten se toimii: Kun p=quarantine, DMARC-todennuksen epäonnistuneita sähköpostiviestejä ei toimiteta postilaatikkoon, vaan ne lähetetään vastaanottajan roskapostikansioon.
- Hyödyt: Tämä lähestymistapa vähentää tietojenkalastelu- ja väärennösriskiä ja antaa käyttäjille mahdollisuuden tarkastella mahdollisesti laillisia sähköpostiviestejä, jotka eivät läpäisseet todentamista.
- Käyttötapaus: Ihanteellinen organisaatioille, jotka siirtyvät tiukempaan valvontaan ja minimoivat riskin, että aitoja sähköposteja menetetään virheellisen konfiguroinnin vuoksi.
p=reject - Estä luvattomat sähköpostit kokonaan.
- Miten se toimii: Kun p=reject, vastaanottava palvelin hylkää DMARC-tarkistuksen läpäisemättömät viestit kokonaan - ne eivät päädy postilaatikkoon eivätkä edes roskapostikansioon.
- Hyödyt: Vahvin suoja tietojenkalastelua ja verkkotunnuksen väärentämistä vastaan: väärennetyt viestit eivät koskaan tavoita vastaanottajia.
- Käyttötapaus: Ihanteellinen organisaatioille, jotka ovat DMARC-raporttien avulla varmistaneet, että kaikki lailliset lähetyslähteet läpäisevät SPF- ja DKIM-todennuksen.
Keskeiset erot ja päätöstekijät
- Karanteeni: Mahdollistaa turvaverkon, joka ottaa epäilyttävät sähköpostit kiinni estämättä niitä kokonaan, mikä voi auttaa vähentämään vääriä positiivisia tuloksia.
- Hylkää: Tarjoaa vahvimman suojan, mutta edellyttää luottamusta siihen, että kaikki lailliset lähteet on todennettu asianmukaisesti.
| Käytäntö | Toiminta epäonnistuneille sähköposteille |
Käyttäjä Vaikutus | Turvallisuustaso |
| p=quarantine |
Lähetetään roskaposti-/roskapostikansioon | Käyttäjä voi tarkastella epäilyttävää sähköpostia | Kohtalainen-Korkea |
| p=reject |
Estetty, ei toimitettu | Käyttäjä ei koskaan näe sähköpostia | Korkein |
Parhaat käytännöt DMARC-käytäntöjen valintaan ja käyttöönottoon
- Aloita p=none: Siirry sitten p=quarantine-tasolle epäilyttävien sähköpostiviestien havaitsemiseksi ja lopuksi p=reject täyttä täytäntöönpanoa varten.
- Tarkastele DMARC-raportteja säännöllisesti: Tunnistaaksesi lailliset lähteet, jotka saattavat tarvita todennusmuutoksia.
- Tee yhteistyötä IT- ja tietoturvaryhmien kanssa: Varmistaaksesi sujuvan siirtymisen ja minimoidaksesi häiriöt liiketoimintaviestinnälle.
Tarvitsetko apua oikean DMARC-käytännön valinnassa?
Ota yhteyttä asiantuntijoihimme saadaksesi asiantuntevaa opastusta verkkotunnuksesi turvaamiseen ja sähköpostivirtasi optimointiin!
Tutustu usein kysyttyihin kysymyksiin Miksi DMARC:n täytäntöönpano on onnistuneen BIMI-käyttöönoton perusta ja opi, miten nämä käytännöt mahdollistavat kehittyneen sähköpostin brändäyksen.
p=quarantine: Epäilyttävät sähköpostiviestit siirtyvät roskapostiin, jolloin käyttäjä voi tarkistaa ne ja vähentää laillisten viestien katoamisen riskiä.
p=reject: Luvattomat sähköpostiviestit estetään kokonaan, mikä tarjoaa parhaan mahdollisen suojan.
Asteittainen täytäntöönpano: Aloita valvonnalla, siirry sitten karanteeniin ja hylkäämiseen optimaalisen turvallisuuden ja toimitettavuuden varmistamiseksi.